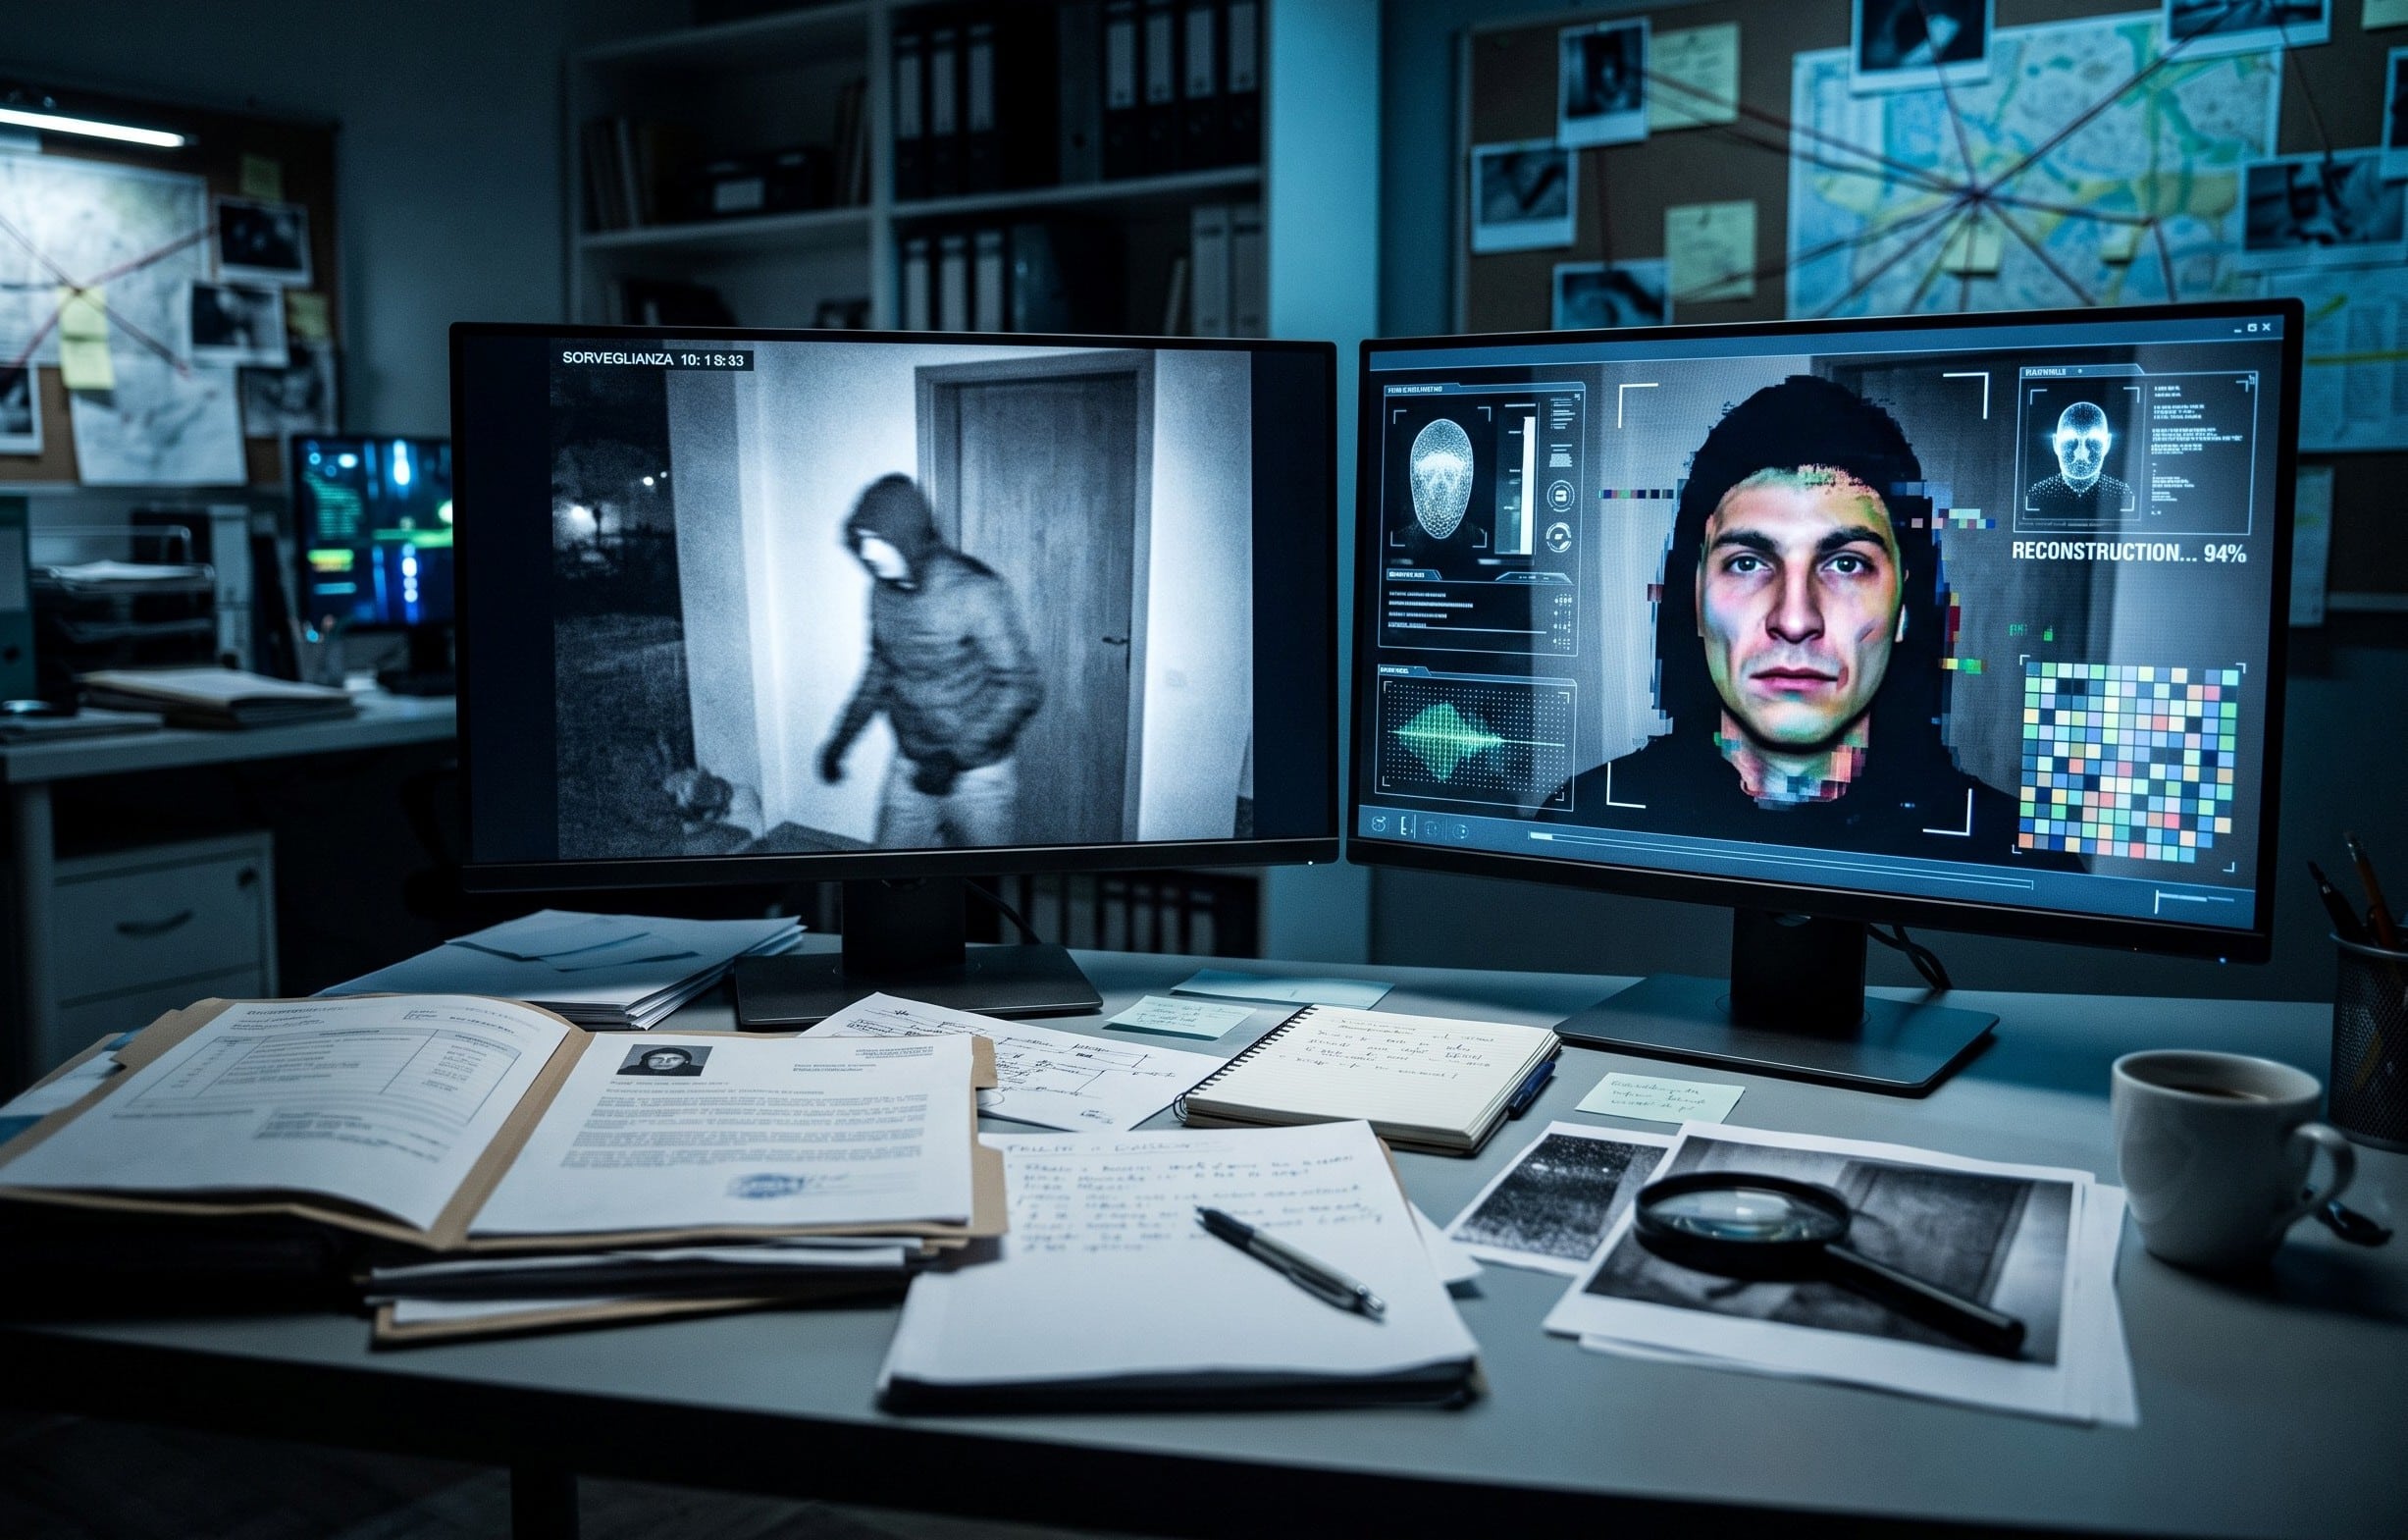
Per anni le serie TV tipo CSI hanno illuso il grande pubblico che durante le indagini, da un’immagine sgranata e buia, si potesse ottenere sempre il dettaglio più fino di un volto e di una targa. Ora questa tecnologia ce l’abbiamo. Ma possiamo veramente fidarci di quello che vediamo?
Arizona, 1 febbraio 2026: Nancy Guthrie, 84 anni, madre della famosa conduttrice televisiva Savannah Guthrie, viene improvvisamente rapita dalla sua abitazione. La “doorbell”, la telecamera del campanello digitale, cattura un’immagine del rapitore. È incappucciato e, essendo notte, l’immagine è acquisita in infrarosso, apparendo quindi in bianco e nero.
La polizia avvia immediatamente le indagini, ma il popolo del web sente di dover dare una mano. In poche ore, iniziano a fioccare immagini in cui il rapitore è a colori, che consentono di avere molti più dettagli sull’abbigliamento e sugli accessori in suo possesso. Sono immagini ottenute dando in pasto l’immagine originale a un’intelligenza artificiale (IA) e chiedendo di “colorarla”. C’è un solo problema: ogni persona che ci prova ottiene risultati completamente diversi. E questo non dovrebbe sorprendere: colorare un’immagine a infrarossi in modo inequivocabile è impossibile, perché l’infrarosso non ha nessuna relazione con il colore di un oggetto, ma dipende principalmente dal materiale con cui è fatto.
Passano pochi giorni, e altri utenti postano immagini in cui il volto del rapinatore è stato svelato togliendogli il cappuccio. Ancora una volta usando l’IA, e ancora una volta ottenendo risultati del tutto inattendibili e variabili. Eppure sul web monta la polemica: com’è possibile che le forze dell’ordine non siano in grado di fare questi miglioramenti, se ci riusciamo noi in pochi click su Grok?
Di esempi come questo, sfortunatamente, se ne trovano sempre più spesso. In molti hanno provato a rivelare il volto dell’agente dell’Immigration and Customs Enforcement (ICE) che ha sparato a Renee Nicole Good. Qualcuno, vedendo il volto prodotto dall’AI, ha creduto di riconoscerlo e ha fatto un nome. E due persone che per loro sfortuna avevano quel nome hanno rischiato grosso, benché fossero del tutto estranee agli eventi.
Ma la cosa che allarma di più è apprendere che anche tra le Forze dell’Ordine serpeggia l’idea che le tecniche di intelligenza artificiale generativa possano risolvere il problema del miglioramento di immagini e video ad un livello che rasenta la magia. Il che può anche essere vero, se lo scopo del miglioramento è avere foto migliori per il calendario da regalare ai parenti. Ma se lo scopo del miglioramento è ottenere una pista investigativa, o addirittura una fonte di prova, abbiamo un grosso problema.
Come spesso accade, un’attenta lettura del nome di una tecnologia ne disvela i confini. Ad esempio, “computer” significa “calcolatore”, e ciò chiarisce il suo limite: difficilmente dalla Silicon Valley riusciranno a convincerci che una calcolatrice abbia una coscienza. Ebbene, dunque, la parola “generativa” suggerisce che quando un’IA di tipo moderno prende in pasto un’immagine e la restituisce “migliorata”, essa sta in realtà generando una gran parte dell’informazione anziché recuperare quella presente nel dato originale. E questo significa che, anche se usata a solo scopo investigativo, l’immagine così elaborata può condurre a piste completamente sbagliate.
Più in generale, anche nel caso in cui l’IA sia usata a scopo di riconoscimento o classificazione, è fondamentale conoscere il suo margine di errore e mai affidarsi completamente al risultato dell’algoritmo. Possono testimoniarlo ben 15 persone arrestate negli Stati Uniti solo sulla base del riconoscimento facciale fatto con un algoritmo che non era pensato per l’uso probatorio.
Scopo di questo articolo non è scoraggiare l’adozione dell’intelligenza artificiale, né opporsi al suo dilagare nelle nostre vite – battaglia persa in partenza. L’obiettivo è sensibilizzare chi potrebbe trovarsi tentato dall’utilizzarla come una bacchetta magica che risolve problemi apparentemente impossibili. Il trattamento di immagini e video a scopo investigativo o forense è un campo molto vasto, ricco di complessità e trappole. Così come l’avvento dei deepfake ci sta insegnando ad essere scettici di fronte a immagini e video improbabili, dobbiamo anche imparare a diffidare delle soluzioni che banalizzano problemi affatto banali.
Un buon metodo per comprendere se si è di fronte a uno strumento di IA credibile è quello di leggere attentamente come viene presentato. Se chi ve lo offre decanta prestazioni “infallibili”, accuratezza del 100%, certezza dei risultati… allora è meglio drizzare le antenne. Chi sviluppa questi sistemi sa benissimo che possono sbagliare, anche quando si ritengono molto sicuri del risultato che producono, e deve comunicarvelo chiaramente. Dovrebbe anche cercare di proteggervi dal cosiddetto “automation bias”: evitare, cioè, di mostrarvi il risultato troppo presto, per evitare di condizionare irrimediabilmente la vostra interpretazione.
E poi, naturalmente, vale il principio per cui, così come non usate il microscopio regalato al bambino di 8 anni per una perizia balistica, così non userete un algoritmo online pensato per le foto delle vacanze per migliorare l’immagine del volto di un rapitore o la targa di un pirata della strada. In tal caso l’errore non starebbe certo dalla parte di chi fornisce lo strumento, ma dalla vostra.
La verità è che gli strumenti di IA possono facilitare il lavoro delle forze dell’ordine, velocizzarlo, a volte certo anche potenziarlo, ma sempre se usati come ausilio all’umano, che resta non a caso il responsabile ultimo delle decisioni da prendere. I computer possono apprendere dai dati ma certo non pensano; il modo migliore per consentire loro di sostituirci è smettere di pensare anche noi. Perciò questo articolo vi suggerisce invece di pensarci, e due volte.
Ph.D. – Direttore Dip. Forense presso Amped Software